Evropská agentura ENISA se na říjnové konferenci o bezpečnosti elektronického zdravotnictví zaměří na praktické dopady evropské regulace včetně NIS2, EHDS a evropského akčního plánu pro kybernetickou bezpečnost zdravotnictví. Pro české poskytovatele zdravotních služeb jsou rozhodující zejména požadavky zákona č. 264/2025 Sb., o kybernetické bezpečnosti, a souvisejících prováděcích vyhlášek.
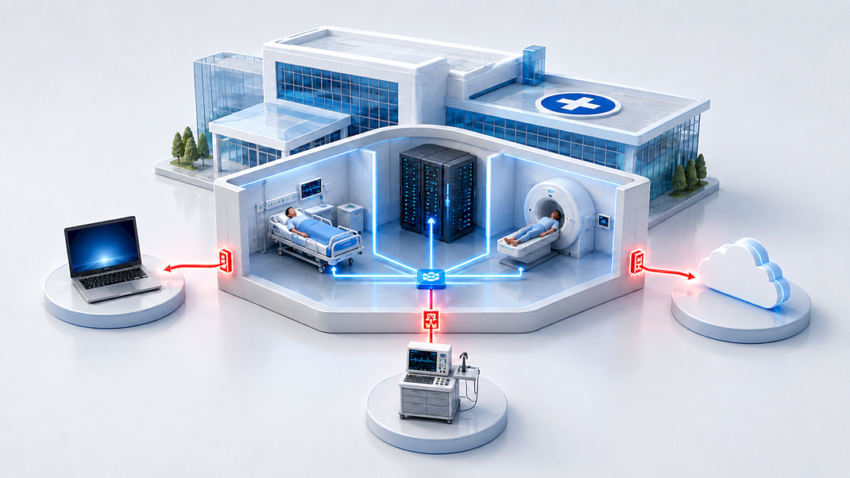
Zásadní praktickou otázkou zůstává, kdo kontroluje cloudové služby, vzdálené servisní účty, připojené zdravotnické přístroje a systémy budov. Část provozu lze svěřit dodavateli, nikoli kontrolu nad riziky, incidenty a kontinuitou péče.
Kapitoly článku:
Bezpečnost dnes zahrnuje celý dodavatelský řetězec
Sedmého října 2026 se v Nikósii uskuteční 11. konference ENISA o bezpečnosti elektronického zdravotnictví. Program má propojit zavádění směrnice NIS2 ve zdravotnictví s Evropským prostorem pro zdravotní data (EHDS), vývojem hrozeb, evropským akčním plánem a možnostmi financování ochranných opatření.
V červenci 2026 vydala ENISA praktické doporučení Procurement Guidelines for the Cybersecurity of Hospitals and Healthcare Providers. Zaměřuje se na celý životní cyklus pořízení služby nebo zařízení od plánování a výběru přes provoz až po ukončení služby nebo vyřazení zařízení.
Nemocniční informační systém, laboratorní systém, cloudová aplikace, diagnostický přístroj i systém řízení budovy mohou mít různé výrobce, servisní organizace a subdodavatele. Každý z nich může potřebovat vzdálený přístup, administrátorský účet nebo datové propojení. Jediný trvale otevřený servisní kanál tak může ochranu interní sítě obejít.
Dodavatel odpovídá za svůj produkt nebo službu. Poskytovatel zdravotních služeb však musí znát dopad řešení na provoz, řídit související rizika a určit priority obnovy. Přenést lze některé činnosti, nikoli odpovědnost za kontinuitu péče.
Požadavky na řízení rizik dodavatelského řetězce jsou v České republice zakotveny v zákoně č. 264/2025 Sb., o kybernetické bezpečnosti, který implementuje požadavky směrnice NIS2. Organizace proto musí posuzovat dopad dodavatelů na poskytování regulovaných služeb a zavádět odpovídající bezpečnostní opatření.
Rozsah povinností závisí na tom, zda organizace poskytuje regulovanou službu a do kterého režimu je zařazena. Seznam dodavatelů je proto třeba propojit s evidencí aktiv a klinických procesů a určit, čí výpadek může zastavit příjem pacientů, laboratorní výsledky, zobrazování snímků nebo podávání léčiv.
Servisní účet nesmí být trvale otevřenou bránou
Vzdálený servis urychluje diagnostiku závady a omezuje odstávku. Rizikem se stává, pokud organizace nemá přehled, kdo se připojuje, k jakému zařízení, s jakým oprávněním a zda účet po zásahu zůstává aktivní.
Vzdálený přístup má být přiřazen konkrétnímu technikovi, omezen na nezbytná oprávnění, zařízení a dobu zásahu, chráněn vícefaktorovým ověřením a zaznamenáván. Po zásahu, změně pracovníka nebo ukončení smlouvy se oprávnění odebere.
Takový model odpovídá doporučení ENISA i české vyhlášce pro nižší režim. Záznamy o přístupu jsou zároveň podmínkou účinného vyšetření incidentu.
| INFOBOX: | |
|---|---|
| Od NIS2 k novému zákonu o kybernetické bezpečnosti | |
| Evropská úroveň | Česká úroveň |
| Směrnice NIS2 (Network and Information Systems Directive 2) | Zákon č. 264/2025 Sb. |
| Stanovuje cíle a požadavky | Stanovuje konkrétní povinnosti v ČR |
| Není přímo aplikovatelná organizacemi | Je právně závazný pro regulované osoby |
| Vytváří evropský rámec | Určuje, co musí organizace skutečně plnit |
Přístroj nelze aktualizovat jako kancelářský notebook
Aktualizace zdravotnického přístroje může ovlivnit klinický provoz, konfiguraci i validovaný stav a zařízení nelze vždy ihned odstavit. Poskytovatel proto musí znát verzi softwaru a firmwaru, dobu podpory, kritičnost, síťová propojení i postup výrobce při zranitelnosti.
Nasazení opravy vyžaduje posouzení dopadu, servisní okno, ověření funkčnosti a možnost návratu k předchozí verzi. Pokud aktualizaci nelze bezpečně provést, riziko snižuje například segmentace sítě, omezení komunikace nebo zesílené monitorování.
ENISA doporučuje požadovat aktualizace po očekávanou životnost přístroje a znát plán ukončení podpory. Česká pravidla počítají také s evidencí nepodporovaných aktiv a náhradními opatřeními. Starý přístroj nesmí zůstat bez řízení jen proto, že stále plní klinickou funkci.
| INFOBOX: Významný dodavatel není každý dodavatel Institut významného dodavatele vychází z českého zákona o kybernetické bezpečnosti a souvisejících prováděcích vyhlášek. Nejde o obecný pojem převzatý z NIS2, ale o konkrétní regulatorní mechanismus používaný při plnění povinností podle české legislativy. Ve vyšším režimu česká vyhláška č. 409/2025 Sb. požaduje významné dodavatele identifikovat, hodnotit jejich rizika a zahrnout do smluv relevantní bezpečnostní ustanovení. Rozhoduje vliv na bezpečnost a kontinuitu regulované služby, nikoli pouze cena zakázky. Vyhláška č. 410/2025 Sb. pro nižší režim institut významného dodavatele nevymezuje. Při uzavírání smluv však ukládá zohlednit hrozby a zranitelnosti spojené s dodavatelem, kvalitu jeho produktů a bezpečnostních postupů a promítnout relevantní požadavky do smlouvy. Rozsah povinností je proto nutné posoudit podle režimu konkrétní organizace. |
Cloud rozděluje úkoly, smlouva musí určit odpovědnost
U cloudové služby bývá část ochrany na provozovateli infrastruktury, část na dodavateli aplikace a část na zdravotnické organizaci. Formulace, že „bezpečnost zajišťuje dodavatel“, neříká, kdo sleduje události, poskytne provozní záznamy, rozhodne o odpojení služby nebo komunikuje s regulátorem.
Smlouva a provozní dokumentace proto musí určit, kdo incident zjistí a oznámí, kdy předá první informace, jaké důkazy zachová, kdo řídí technickou a klinickou reakci a jak se obnoví dostupnost i integrita dat. Lhůta dodavatele musí poskytovateli ponechat čas na splnění jeho vlastních oznamovacích povinností.
Bezpečnostní požadavky mají být součástí zadání, nikoli dodatkem po podpisu. Certifikát může být užitečným dokladem, sám však neřeší konkrétní propojení, servisní režim ani dopad na péči.
U kritického systému, cloudové služby nebo přístrojové techniky je vhodné smluvně pokrýt zejména následující oblasti:
- dostupnost, podporované verze, opravy a termín ukončení podpory,
- vzdálený přístup, vícefaktorové ověření, logování a uchování záznamů,
- oznamování incidentů a zranitelností, kontakty a lhůty pro reakci,
- právo na kontrolu, pravidla pro subdodavatele a doklady o plnění opatření,
- zálohování, obnovu, cvičení kontinuity a bezpečné ukončení spolupráce,
- export dat v použitelném formátu, jejich vrácení a prokazatelné odstranění.
Ve vyšším režimu tyto oblasti konkretizuje příloha č. 5 vyhlášky č. 409/2025 Sb. Bezpečnostní hodnotu však smlouva získá až pravidelnou kontrolou jejího plnění.
U kritických dodavatelů lze zvážit požadavek na přiměřené pojištění kybernetických rizik nebo odpovídající ujednání o náhradě újmy. Poskytovatel by měl současně ověřit, zda jeho vlastní pojištění kryje také obnovu dat a přerušení provozu způsobené selháním externí služby. Rozhodují konkrétní limity, výluky a další podmínky. Pojištění však nenahrazuje bezpečnostní opatření, smluvní rozdělení odpovědnosti ani plán kontinuity.
Co lze připravit už nyní
Největší slabiny se často ukážou už při propojení evidence smluv, aktiv, účtů a plánů kontinuity. Užitečným začátkem je ověřený seznam kritických dodavatelů, jejich kontaktů a přístupových cest.
Jednoduchý checklist
☐ Máme u každého kritického systému a přístroje uvedeného vlastníka, dodavatele, subdodavatele a provozní kontakt?
☐ Známe všechny servisní a technické účty, jejich oprávnění a poslední použití?
☐ Jsou vzdálené přístupy schvalované, časově omezené, chráněné vícefaktorovým ověřením a zaznamenávané?
☐ Známe podporované verze, konec podpory a postup při kritické zranitelnosti?
☐ Určují smlouvy lhůty pro oznámení incidentu, dodání opravy a součinnost při vyšetřování?
☐ Je u cloudových služeb popsáno rozdělení odpovědností, obnova, export dat a postup ukončení služby?
☐ Má každý kritický klinický proces otestovaný náhradní postup a kontrolujeme plnění smlouvy i během jejího trvání?
☐ Ověřili jsme rozsah pojištění kybernetických rizik poskytovatele i kritických dodavatelů včetně následků incidentu a přerušení provozu?
Co to znamená pro české poskytovatele
Přestože se v odborných diskusích často hovoří o NIS2, poskytovatelé zdravotních služeb v České republice v praxi plní především požadavky zákona o kybernetické bezpečnosti a navazujících vyhlášek. Evropská regulace představuje rámec, česká legislativa pak konkrétní povinnosti a postupy.
Průvodce NÚKIB novým zákonem vysvětluje identifikaci regulované služby, její ohlášení a zařazení do příslušného režimu.
Řízení dodavatelů má smysl i mimo přímou působnost zákona. Výpadek laboratorního systému nebo kompromitovaný servisní účet má stejný provozní dopad bez ohledu na právní kategorii organizace.
Řízení dodavatelů nelze ponechat pouze IT oddělení. Klinická pracoviště znají dopad odstávky, technici servisní režim přístrojů, nákupní a právní útvary připravují zadání, smlouvy a rozdělení odpovědností a bezpečnostní tým hodnotí rizika. Teprve společně mohou nastavit požadavky použitelné v každodenním provozu.
Bezpečnost se pozná podle zvládnutého výpadku
Dodavatelé a připojené technologie jsou součástí řetězce, na jehož konci stojí bezpečnost péče. Poskytovatel potřebuje vědět, kdo se připojuje, co se aktualizuje, jak rychle získá informace o incidentu a jak bude provoz pokračovat bez dané služby. Dobře řízený dodavatel není ten, u něhož incident nikdy nenastane, ale ten, s nímž lze riziko kontrolovat a výpadek zvládnout podle ověřeného postupu.
Zdroje
• ENISA: 11th eHealth Security Conference, 7. října 2026
• Směrnice Evropského parlamentu a Rady (EU) 2022/2555 – NIS2
• NÚKIB: Průvodce novým zákonem o kybernetické bezpečnosti
• Zákon č. 264/2025 Sb., o kybernetické bezpečnosti
• Vyhláška č. 409/2025 Sb. – vyšší režim povinností
• Vyhláška č. 410/2025 Sb. – nižší režim povinností
• Nařízení Evropského parlamentu a Rady (EU) 2025/327 o Evropském prostoru pro zdravotní data
Petr Moláček, digitalhealth.cz
Radovan Pekárek, Principal engineering s.r.o.